




Введение в безопасность сети
Безопасность сети — это защита ИТ-инфраструктуры от несанкционированного доступа, атак и сбоев, чтобы данные оставались целыми, конфиденциальными и доступными.
Ключевые компоненты безопасности сети
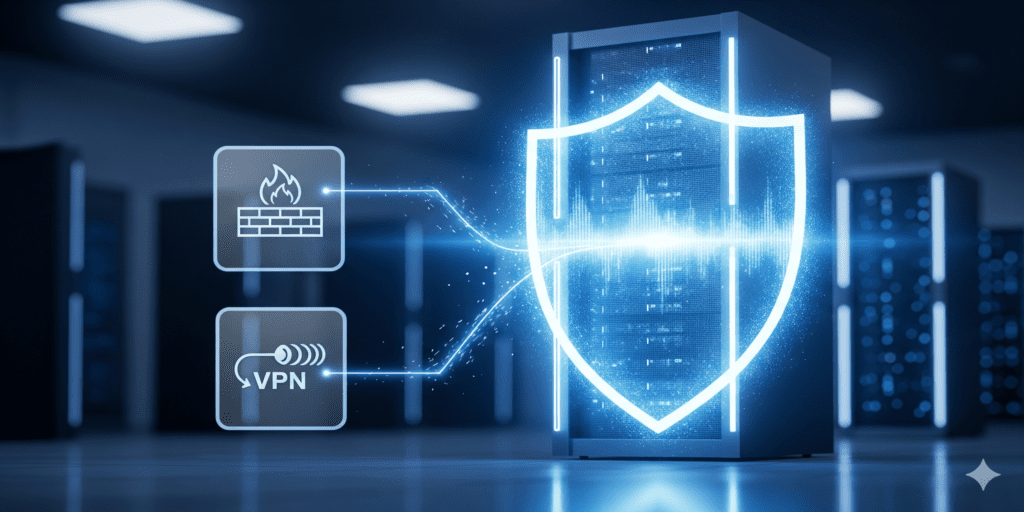
- Межсетевые экраны (файрволы) — управляют входящим и исходящим сетевым трафиком
- VPN — защищённый удалённый доступ для сотрудников
- Системы обнаружения и предотвращения вторжений — отслеживают и блокируют подозрительную активность
- Антивирусная защита и защита конечных устройств — оберегают компьютеры и серверы
- Сегментация сети — изоляция критичных систем для дополнительной безопасности
Лучшие практики безопасности сети
- Регулярно обновляйте оборудование и программное обеспечение
- Требуйте надёжную аутентификацию и соблюдение политики паролей
- Следите за журналами и сетевым трафиком, чтобы заметить аномалии
- Шифруйте важные данные при передаче
- Периодически проводите аудиты безопасности и тесты на проникновение
Инструменты для эффективного управления сетью
- Инструменты мониторинга сети: Nagios, Zabbix, PRTG
- Системы управления информацией и событиями безопасности (SIEM)
- Средства сканирования уязвимостей, такие как OpenVAS или Nessus
- Панели управления межсетевыми экранами и маршрутизаторами
Советы по защите на опережение
- Обучите сотрудников распознавать фишинг и атаки социальной инженерии
- Держите наготове план реагирования на инциденты
- Делайте резервные копии сетевых конфигураций и важных данных
- Регулярно проверяйте межсетевые экраны, VPN и системы обнаружения вторжений
Совет специалиста: сочетайте мониторинг сети с проактивными мерами безопасности, чтобы предотвращать простои и взломы до того, как они произойдут.
Вывод: безопасность сети
Управление сетью и безопасностью необходимо для защиты ИТ-инфраструктуры и данных. Лучшие практики и подходящие инструменты обеспечивают устойчивость, безопасность и бесперебойную работу бизнеса.
Чек-лист безопасности сети для малого бизнеса
- Сегментируйте сеть. Выделите гостей, камеры, принтеры и умные устройства в отдельные VLAN или SSID, чтобы взломанный гаджет не добрался до компьютеров бухгалтерии и файлового сервера.
- Настройте межсетевые экраны по принципу «запрещено по умолчанию». Разрешайте только нужные входящие службы, не выставляйте в интернет порты удалённого рабочего стола и управления и пересматривайте правила всякий раз, когда поставщик просит «временно» что-то открыть.
- Включите многофакторную аутентификацию для почты, VPN, облачных приложений и входа администратора в сам межсетевой экран.
- Выводите из эксплуатации системы без поддержки. Microsoft прекратила поддержку Windows 10 14 октября 2025 года; компьютеры без расширенных обновлений безопасности и маршрутизаторы без обновлений прошивки нужно модернизировать или заменить.
- Защитите почту. Опубликуйте записи SPF, DKIM и DMARC, чтобы посторонние не могли легко отправлять письма от вашего имени, и фильтруйте вложения и ссылки.
- Храните офлайн-копии, до которых не дотянется шифровальщик в сети.
- Запишите план реагирования: кому звонить, как изолировать компьютер и где хранятся резервные копии и пароли.
Обнаружение вторжений и мониторинг сети
Межсетевой экран решает, что можно пропустить; система обнаружения вторжений изучает то, что действительно проходит, и отмечает известные шаблоны атак и странное поведение. IDS поднимает тревогу, а система предотвращения вторжений может ещё и блокировать трафик. Во многих межсетевых экранах для бизнеса такая функция есть, а движки с открытым кодом, например Suricata, могут работать на выделенном сенсоре. Мониторинг сети дополняет картину: храните журналы межсетевого экрана, VPN и DNS достаточно долго, чтобы разобрать инцидент, и настройте оповещения о неизвестных устройствах в сети, входах из неожиданных стран и необычном исходящем трафике по ночам.
Часто задаваемые вопросы: безопасность сети
Достаточно ли встроенного в роутер межсетевого экрана для бизнеса?
Для домашнего офиса — возможно. Бизнесу с сотрудниками, удалённым доступом или данными клиентов лучше подойдёт межсетевой экран корпоративного класса с поддержкой VLAN, VPN, журналированием и регулярными обновлениями безопасности от производителя.
Как защитить Wi-Fi в офисе?
Используйте WPA3 или хотя бы WPA2 с AES, выделите сотрудникам и гостям отдельные сети, меняйте парольную фразу, когда кто-то увольняется, и обновляйте прошивку точек доступа.
С чего начать повышение ИТ-безопасности?
С инвентаризации. Нельзя защитить устройства и учётные записи, о которых вы не знаете, поэтому перед выбором инструментов составьте список всех устройств, учётных записей пользователей и служб, доступных из интернета. Безопасная сеть строится на этом списке.
Нужна помощь? Наша настройка сети и межсетевого экрана для малого бизнеса выстраивает сегментацию и доступ по VPN, обновление парка ПК заменяет машины, которые больше не получают обновлений безопасности, а утилизация корпоративных телефонов и планшетов гарантирует, что списанные устройства уйдут без данных и доступов компании. Запросить расчёт.