




网络安全简介
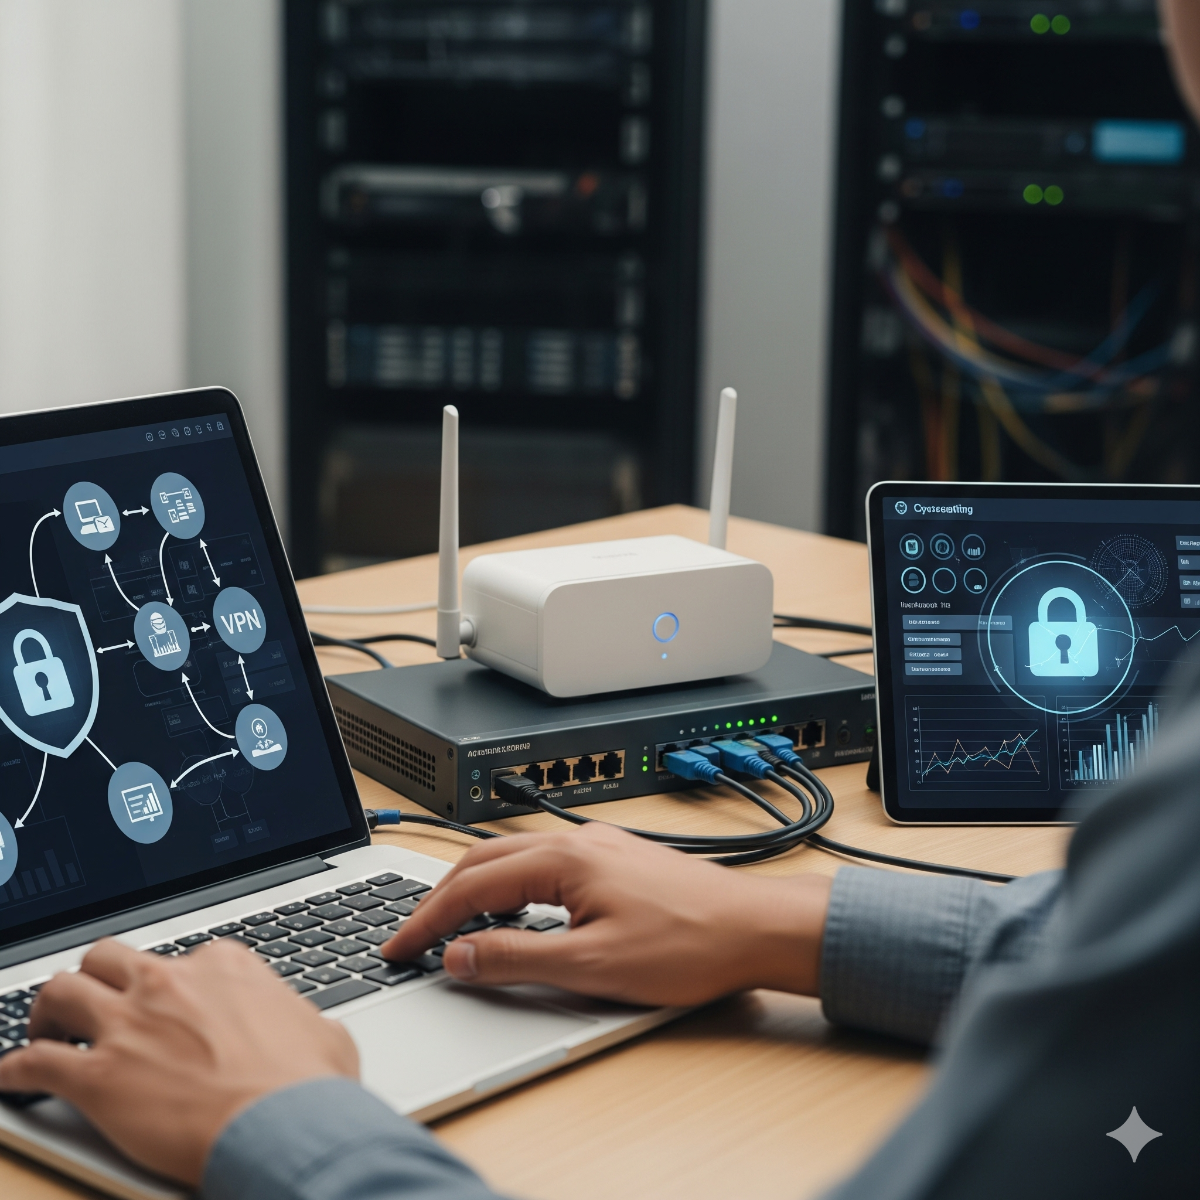
网络安全是指保护 IT 基础设施免受未经授权的访问、攻击和中断,以确保数据的完整性、保密性和可用性。
网络安全的关键组成
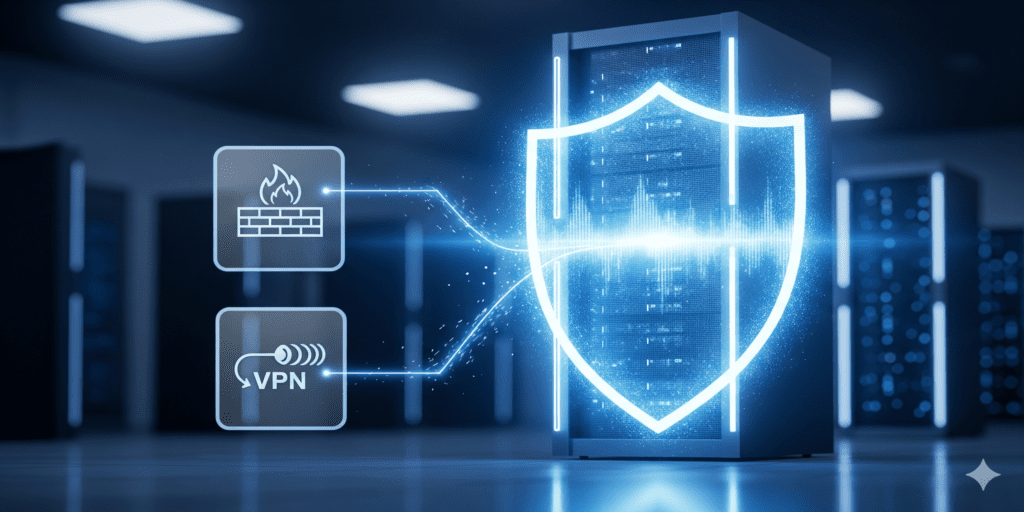
- 防火墙:控制进出网络的流量
- VPN:为员工提供安全的远程访问
- 入侵检测与防御系统:监控并阻止可疑活动
- 反恶意软件与终端防护:保护设备和服务器
- 网络分段:隔离关键系统,增加一层安全保障
网络安全最佳实践
- 定期更新硬件和软件
- 执行强身份验证和密码策略
- 监控日志和网络流量中的异常
- 对传输中的敏感数据进行加密
- 定期开展安全审计和渗透测试
高效网络管理工具
- 网络监控工具:Nagios、Zabbix、PRTG
- 安全信息和事件管理 (SIEM) 系统
- OpenVAS 或 Nessus 等漏洞扫描工具
- 防火墙和路由器管理仪表板
主动安全建议
- 培训员工识别网络钓鱼和社会工程攻击
- 制定并维护事件响应计划
- 备份网络配置和关键数据
- 定期测试防火墙、VPN 和入侵检测系统
专业提示:把网络监控和主动安全措施结合起来,在停机和入侵发生之前就将其化解。
总结:网络安全
网络与安全管理对保护 IT 基础设施和数据必不可少。遵循最佳实践并使用合适的工具,才能保证系统的韧性、安全和业务的持续运行。
小型企业网络安全检查清单
- 对网络进行分段。把访客、摄像头、打印机和智能设备放在独立的 VLAN 或 SSID 上,这样某个设备被攻破后,也无法触及财务电脑或文件服务器。
- 将防火墙配置为默认拒绝。只开放您需要的入站服务,不要让远程桌面和管理端口暴露在互联网上,每当供应商要求“临时”开放端口时,都要复查规则。
- 启用多重身份验证,覆盖邮箱、VPN、云应用以及防火墙自身的管理员登录。
- 淘汰不再受支持的系统。Microsoft 已于 2025 年 10 月 14 日终止 Windows 10 支持;没有扩展安全更新 (ESU) 的电脑,以及没有固件更新的路由器,都应升级或更换。
- 保护邮件。发布 SPF、DKIM 和 DMARC 记录,避免他人轻易冒用您的名义发信,并过滤附件和链接。
- 保留离线备份,让网络中的勒索软件无法触及。
- 写下应急响应计划:该联系谁、如何隔离一台电脑,以及备份和密码存放在哪里。
入侵检测与网络监控
防火墙决定什么可以通过;入侵检测则检查实际通过的内容,并标记已知的攻击模式和异常行为。IDS 负责发出警报,而入侵防御系统还可以直接阻断。许多商用防火墙都带有这项功能,Suricata 等开源引擎也可以运行在专用的传感器上。网络监控让整体防护更完整:防火墙、VPN 和 DNS 日志要保留足够长的时间,以便调查事件;当有未知设备接入网络、出现来自意外国家的登录以及夜间异常的出站流量时,要触发警报。
常见问题:网络安全
路由器自带的防火墙对企业够用吗?
对家庭办公室来说可能够用。但有员工、远程访问或客户数据的企业,更适合使用支持 VLAN、VPN、日志记录,并能从厂商获得定期安全更新的商用级防火墙。
如何保护办公室 Wi-Fi 的安全?
使用 WPA3,或者至少使用 AES 加密的 WPA2;为员工和访客提供各自独立的网络;有人离职时更换密码;并让无线接入点的固件保持最新。
提升 IT 安全的第一步是什么?
清点资产。您无法保护自己不知道的设备和账户,所以在选择工具之前,先列出每台设备、每个用户账户和每项面向互联网的服务。安全的网络正是建立在这份清单之上。
需要帮助吗?我们的小型企业网络与防火墙设置服务负责搭建网络分段和 VPN 访问,企业电脑更新会更换不再获得安全更新的电脑,企业手机和平板回收则确保退役设备离开时不带走公司数据或访问权限。申请报价。