




Introducción a la seguridad de red
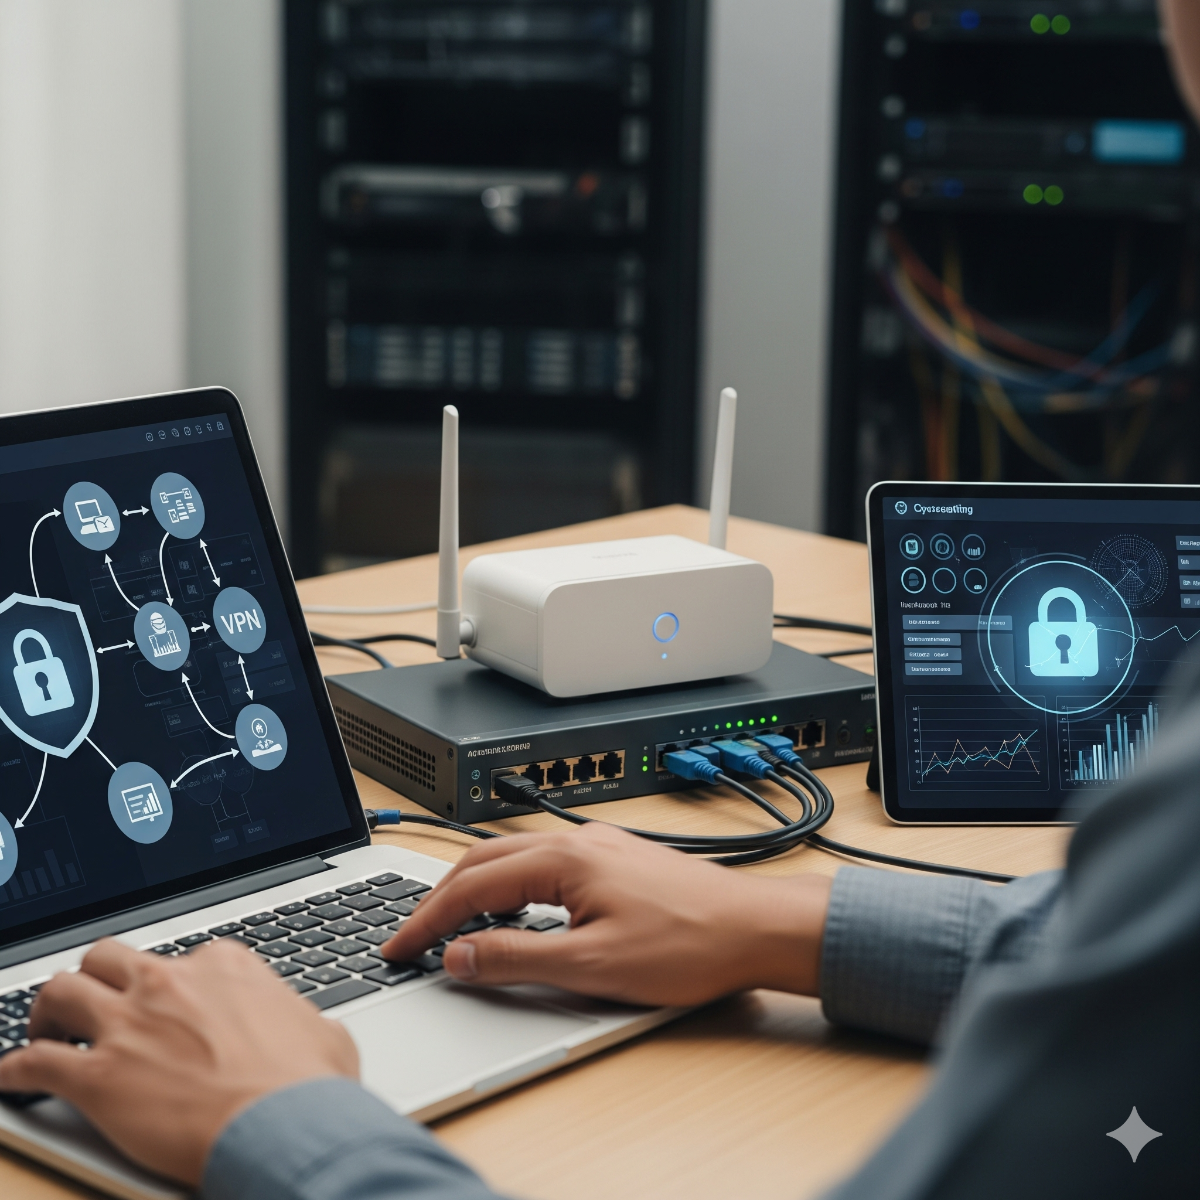
La seguridad de red consiste en proteger la infraestructura de TI frente a accesos no autorizados, ataques e interrupciones para garantizar la integridad, la confidencialidad y la disponibilidad de los datos.
Componentes clave de la seguridad de red
- Firewalls: controlan el tráfico de red entrante y saliente
- VPN: acceso remoto seguro para los empleados
- Sistemas de detección y prevención de intrusiones: monitorean y bloquean la actividad sospechosa
- Antimalware y protección de endpoints: resguardan los dispositivos y los servidores
- Segmentación de red: aísla los sistemas críticos para mayor seguridad
Mejores prácticas de seguridad de red
- Actualice con regularidad el hardware y el software
- Exija autenticación sólida y políticas de contraseñas seguras
- Revise los registros y el tráfico de red en busca de anomalías
- Cifre los datos sensibles en tránsito
- Realice auditorías de seguridad y pruebas de penetración periódicas
Herramientas para una gestión de red eficaz
- Herramientas de monitoreo de red: Nagios, Zabbix, PRTG
- Sistemas de gestión de información y eventos de seguridad (SIEM)
- Herramientas de análisis de vulnerabilidades como OpenVAS o Nessus
- Paneles de administración de firewalls y routers
Consejos de seguridad proactivos
- Capacite al personal sobre phishing y ataques de ingeniería social
- Mantenga un plan de respuesta a incidentes
- Respalde las configuraciones de red y los datos críticos
- Pruebe con regularidad los firewalls, las VPN y los sistemas de detección de intrusiones
Consejo profesional: combine el monitoreo de red con prácticas de seguridad proactivas para evitar interrupciones y brechas antes de que ocurran.
Conclusión: seguridad de red
La gestión de la red y de la seguridad es esencial para proteger la infraestructura de TI y los datos. Seguir las mejores prácticas y usar las herramientas adecuadas garantiza resiliencia, seguridad y continuidad de las operaciones del negocio.
Lista de verificación de seguridad de red para una pequeña empresa
- Segmente la red. Coloque a los invitados, las cámaras, las impresoras y los dispositivos inteligentes en VLAN o SSID separados, para que un aparato comprometido no pueda llegar a las PC de contabilidad ni al servidor de archivos.
- Configure los firewalls para denegar por defecto. Permita solo los servicios entrantes que necesita, mantenga el escritorio remoto y los puertos de administración fuera de internet, y revise las reglas cada vez que un proveedor pida una apertura "temporal".
- Exija autenticación multifactor para el correo, la VPN, las aplicaciones en la nube y el propio acceso de administrador del firewall.
- Retire los sistemas sin soporte. Microsoft puso fin al soporte de Windows 10 el 14 de octubre de 2025; las PC sin Actualizaciones de seguridad extendidas, y los routers sin actualizaciones de firmware, deben actualizarse o reemplazarse.
- Proteja el correo. Publique registros SPF, DKIM y DMARC para que otros no puedan enviar correo en su nombre con facilidad, y filtre los archivos adjuntos y los enlaces.
- Mantenga copias de seguridad fuera de línea a las que el ransomware de la red no pueda llegar.
- Deje por escrito el plan de respuesta: a quién llamar, cómo aislar un equipo y dónde se guardan las copias y las contraseñas.
Detección de intrusiones y monitoreo de red
Un firewall decide qué puede pasar; la detección de intrusiones examina lo que realmente pasa y señala patrones de ataque conocidos y comportamientos extraños. Un IDS genera alertas, mientras que un sistema de prevención de intrusiones también puede bloquear. Muchos firewalls empresariales incluyen esta función, y motores de código abierto como Suricata pueden ejecutarse en un sensor dedicado. El monitoreo de red completa el panorama: conserve los registros del firewall, la VPN y el DNS el tiempo suficiente para investigar un incidente, y configure alertas para dispositivos desconocidos que se unan a la red, inicios de sesión desde países inesperados y tráfico saliente inusual por la noche.
Preguntas frecuentes: seguridad de red
¿Basta con el firewall integrado del router para una empresa?
Para una oficina en casa puede bastar. Una empresa con personal, acceso remoto o datos de clientes se beneficia de un firewall de nivel empresarial con compatibilidad con VLAN, VPN, registros y actualizaciones de seguridad periódicas del fabricante.
¿Cómo proteger el Wi-Fi de la oficina?
Use WPA3, o al menos WPA2 con AES, dé al personal y a los invitados redes separadas, cambie la contraseña cuando alguien se vaya y mantenga actualizado el firmware de los puntos de acceso.
¿Cuál es el primer paso para mejorar la seguridad de TI?
Un inventario. No se pueden proteger dispositivos y cuentas que no se conocen, así que haga una lista de todos los dispositivos, cuentas de usuario y servicios expuestos a internet antes de elegir herramientas. Una red segura se construye sobre esa lista.
¿Necesita ayuda con esto? Nuestra configuración de red y firewall para pequeñas empresas crea la segmentación y el acceso por VPN, una renovación de PC de la empresa reemplaza los equipos que ya no reciben actualizaciones de seguridad, y el reciclaje de celulares y tabletas de la empresa garantiza que los dispositivos retirados salgan sin datos ni accesos de la compañía. Solicite una cotización.