Soluciones de administración de dispositivos móviles (MDM)
Su oficina está en todas partes.
Protéjala.
Sus empleados trabajan desde cafeterías, aeropuertos y sus casas. El MDM (administración de dispositivos móviles) le da el poder de proteger los datos de la empresa en cualquier dispositivo y en cualquier lugar, sin invadir la privacidad del usuario.
El interruptor de "borrado remoto"
En cuanto un celular de la empresa se pierde o se lo roban, podemos borrarlo al instante. Si un empleado renuncia, podemos borrar de forma selectiva solo los datos corporativos (correo, Teams, OneDrive) y dejar intactas sus fotos personales.
Implementación sin contacto
Deje de configurar teléfonos a mano. Con Apple Business Manager o Android Enterprise, enviamos el teléfono en su caja a su empleado. Lo enciende, se conecta al Wi-Fi y se configura solo con sus aplicaciones y políticas de seguridad.
Separación en BYOD
Traer su propio dispositivo (BYOD) es algo común, pero riesgoso. Creamos un "contenedor" seguro en los teléfonos personales. Las aplicaciones de trabajo viven dentro del contenedor y están cifradas. No se pueden copiar datos del Outlook de trabajo al Gmail personal.
Flujo de inscripción.
Una incorporación fluida para su equipo.
Definición de políticas
Definimos las reglas: ¿código de acceso de 6 dígitos obligatorio? ¿Cifrado obligatorio? ¿Cámara permitida? Creamos el perfil de seguridad que se ajusta a sus necesidades de cumplimiento.
Integración
Conectamos su MDM (Intune, Jamf) con su proveedor de identidad (Microsoft 365 / Google Workspace) para que los usuarios inicien sesión con su correo electrónico habitual de la empresa.
Inscripción
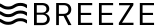
Los usuarios descargan la aplicación "Company Portal". Los guía por la inscripción en 2 minutos. En los dispositivos corporativos, la inscripción ocurre automáticamente desde que salen de la caja.
Monitoreo de cumplimiento
Nuestro panel se pone en verde. Si un usuario hace jailbreak a su teléfono o quita el código de acceso, el MDM le revoca al instante el acceso al correo de la empresa.
Al mando de su flota.
Administración unificada para todos los sistemas operativos.
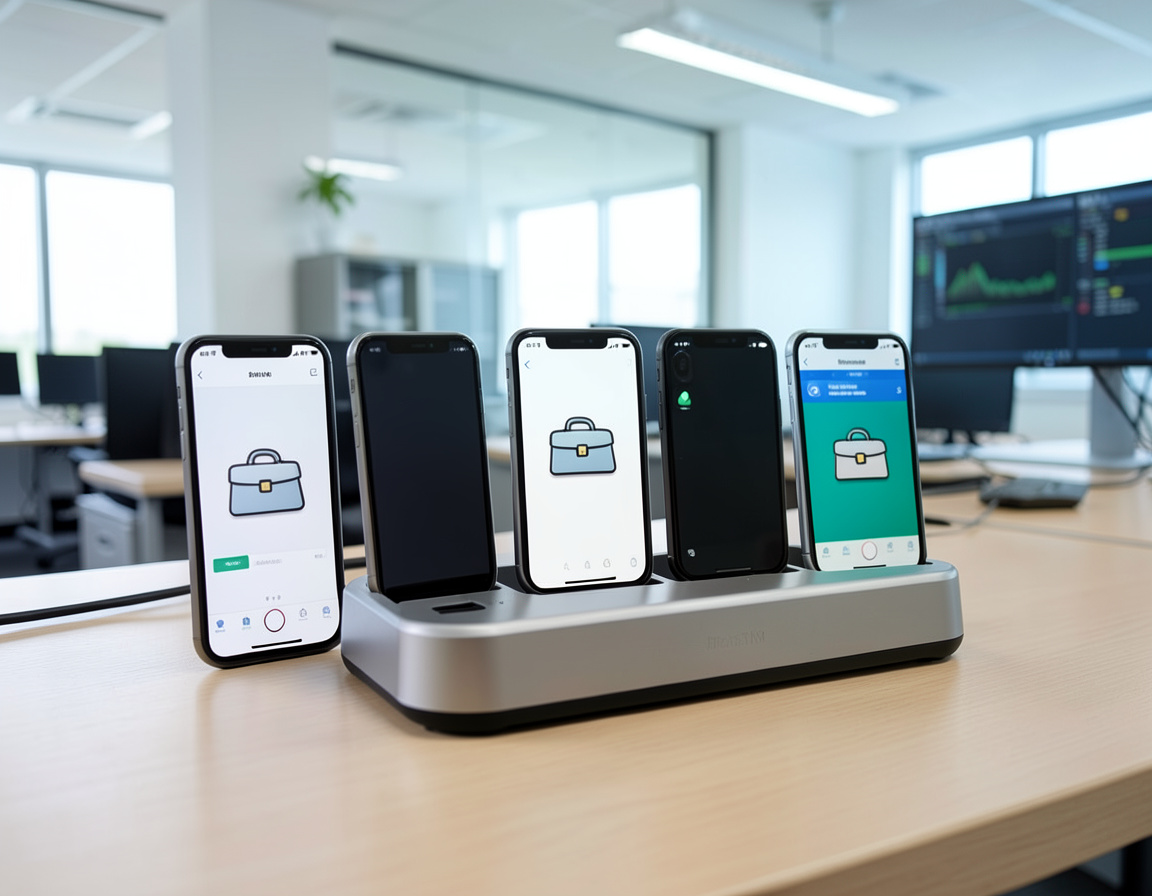
Plataformas que administramos.
Compatibilidad nativa con su ecosistema.
Preguntas comunes
¿Pueden ver mis fotos personales?
No. El MDM está diseñado pensando en la privacidad. Podemos ver el modelo del dispositivo, la versión del sistema operativo y las aplicaciones de *trabajo* instaladas. No podemos ver fotos personales, mensajes de texto ni el historial de navegación.
¿Lo necesito para 5 empleados?
Si maneja datos sensibles (listas de clientes, correos), sí. Un solo celular perdido y sin código de acceso puede convertirse en una pesadilla de GDPR y cumplimiento. El MDM es un seguro económico.
Intune o Jamf: cómo elegir la plataforma
La configuración de MDM adecuada depende de sus dispositivos y de las cuentas que ya usa. Microsoft Intune es la opción natural para las empresas que usan Microsoft 365, sobre todo con laptops con Windows junto a iPhones y teléfonos Android, y está incluido en algunos planes empresariales de Microsoft 365. Una configuración de Jamf Pro es ideal para organizaciones que usan sobre todo Mac, iPad e iPhone y quieren un control profundo específico de Apple. Ya sea que actuemos como su consultor de Microsoft Intune o como administrador de Jamf, comenzamos con un inventario de dispositivos y recomendamos una sola plataforma en lugar de operar dos en paralelo.
Cómo preparar los dispositivos Apple y Android
- Apple Business Manager. Los iPhone y Mac propiedad de la empresa se asignan a su MDM, de modo que se inscriben automáticamente y no se pueden quitar de la administración sin más.
- Certificado push de Apple. Se renueva cada año con el mismo Apple ID; reemplazarlo por un certificado nuevo implica volver a inscribir todos los dispositivos Apple, por eso documentamos quién es el titular de esa cuenta.
- Administración con Android Enterprise. Los teléfonos de la empresa funcionan totalmente administrados, mientras que los teléfonos personales reciben un perfil de trabajo que mantiene separados las aplicaciones y los datos de trabajo.
Cómo redactar una política de seguridad para BYOD
Si el personal lee el correo de trabajo en teléfonos personales, una breve política de seguridad para BYOD evita malentendidos. Debe indicar lo que la empresa puede y no puede ver, los requisitos mínimos (un código de acceso, una versión actual del sistema operativo, sin dispositivos con jailbreak o root), qué aplicaciones pueden contener datos de la empresa y qué sucede con esos datos cuando alguien se va. El personal la lee y la acepta antes de inscribirse.
Cómo funciona el borrado remoto en un iPhone
En un iPhone propiedad de la empresa, el borrado remoto elimina todo el contenido del dispositivo y, cuando se inscribió mediante Apple Business Manager, se puede administrar el Bloqueo de activación para que el teléfono se pueda reutilizar después. En un teléfono personal, el MDM elimina solo las aplicaciones de trabajo y sus datos, sin tocar las fotos ni las aplicaciones personales. Avise rápido si se pierde un dispositivo: el borrado se ejecuta la próxima vez que el teléfono se conecte a internet.
Servicios relacionados: reciclaje de celulares y tabletas de la empresa con borrado de datos, administración de licencias de software y acceso VPN seguro para personal remoto.
| Manufacturer | Computer Service Breeze |
|---|
Artículos relacionados
-


 Borrar un teléfono moderno es fácil; lo difícil es liberarlo de MDM, Apple Business Manager o la inscripción zero-touch, del bloqueo de activación y de la protección contra restablecimiento de...
-
 La mayoría de las pequeñas empresas solo auditan su software cuando una renovación o una carta del fabricante las obliga. Esta lista muestra cómo hacer la auditoría en sus propios tiempos, desde...
-
 Reemplazar las computadoras solo cuando se descomponen vuelve impredecibles los costos y el tiempo de inactividad. Esta guía explica cómo definir un ciclo de reemplazo realista, cuándo conviene...