移动设备管理 MDM 解决方案
办公室无处不在。
保护它。
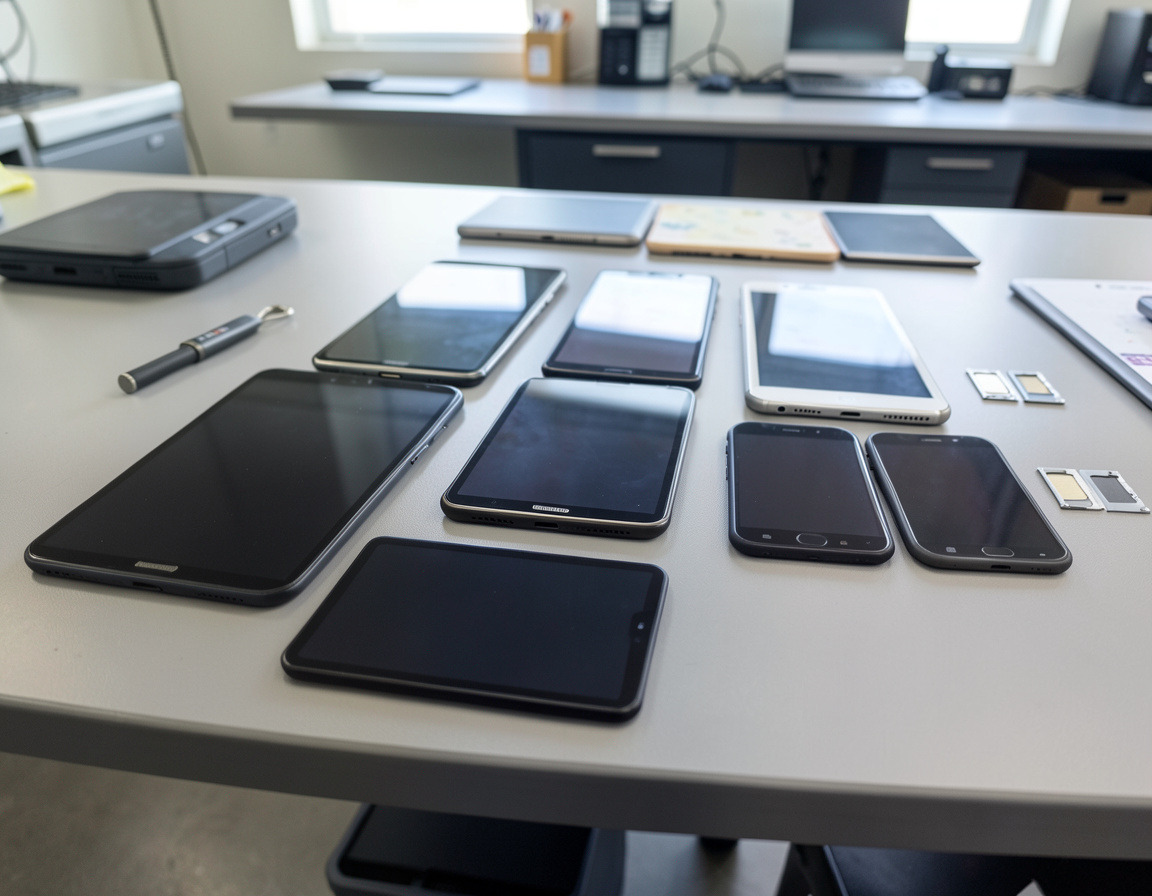
员工可能在咖啡馆、机场或家里办公。借助 MDM(移动设备管理),您可以在任何地方保护任何设备上的公司数据,同时不侵犯用户隐私。
“远程擦除”开关
公司手机一旦丢失或被盗,我们可以立即将其擦除。员工离职时,我们可以只擦除公司数据(邮件、Teams、OneDrive),个人照片则原封不动。
零接触部署
不必再手动配置手机。借助 Apple Business Manager 或 Android Enterprise,我们把未拆封的手机直接寄给员工。员工开机、连上 Wi-Fi,手机便会自动装好您的应用并套用安全策略。
BYOD 隔离
自带设备 (BYOD) 很常见,但有风险。我们会在个人手机上创建一个安全的“容器”。工作应用都在容器内运行并经过加密,数据无法从工作用的 Outlook 复制到个人的 Gmail。
注册流程。
让团队顺畅入门。
策略制定
我们来定规则:必须设置 6 位数字密码?必须加密?允许使用摄像头吗?我们会按照您的合规要求制定相应的安全配置文件。
集成
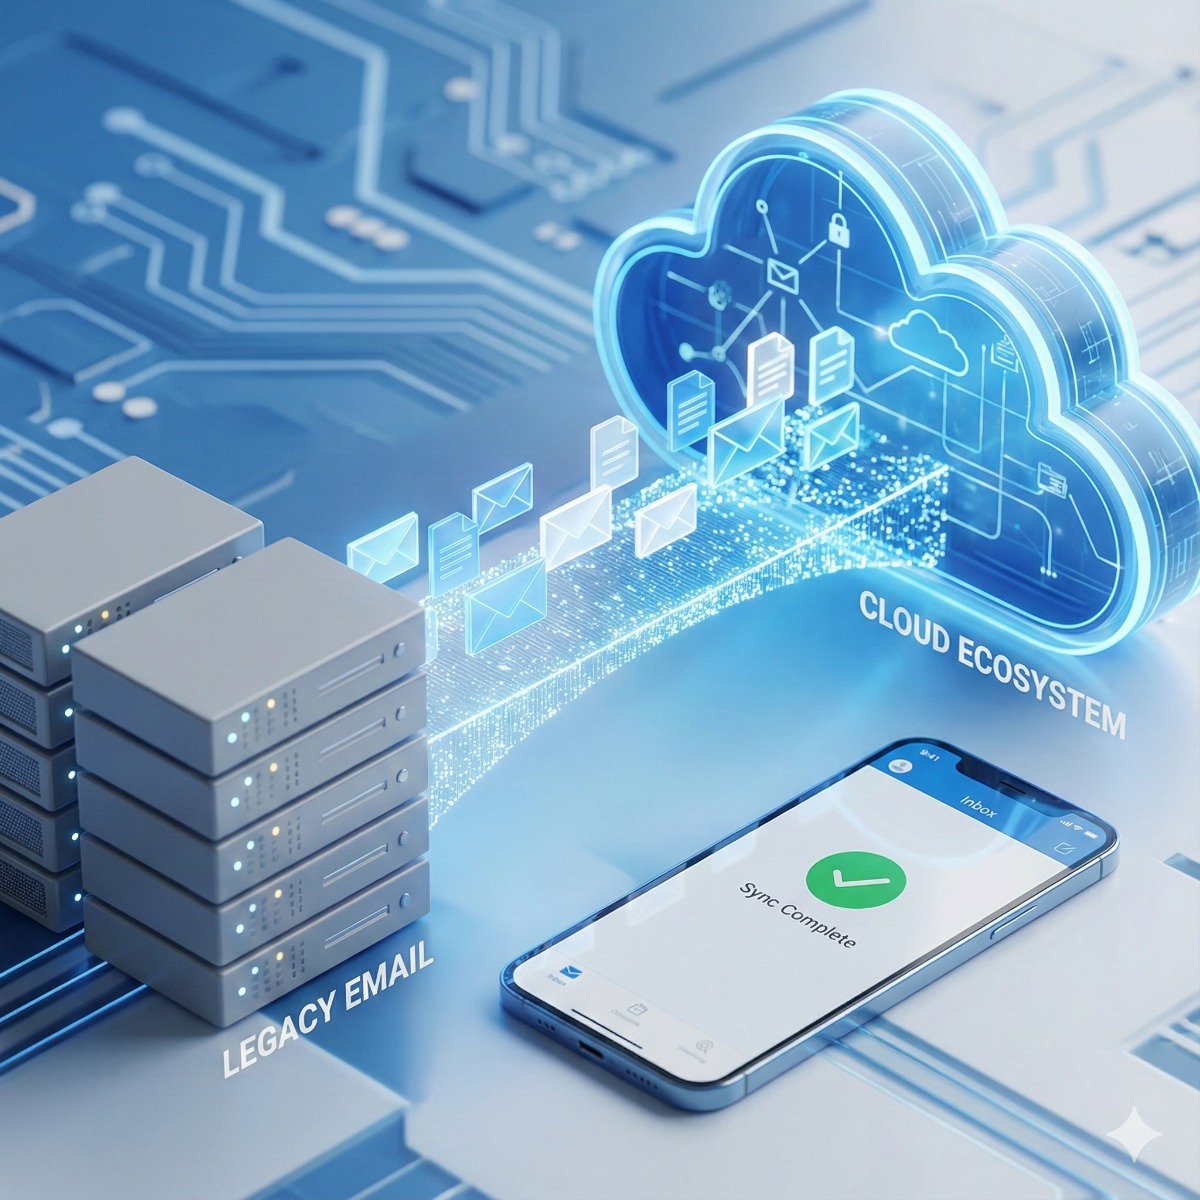
我们把您的 MDM(Intune、Jamf)与身份提供商(Microsoft 365 / Google Workspace)连接起来,用户即可使用日常的公司邮箱登录。
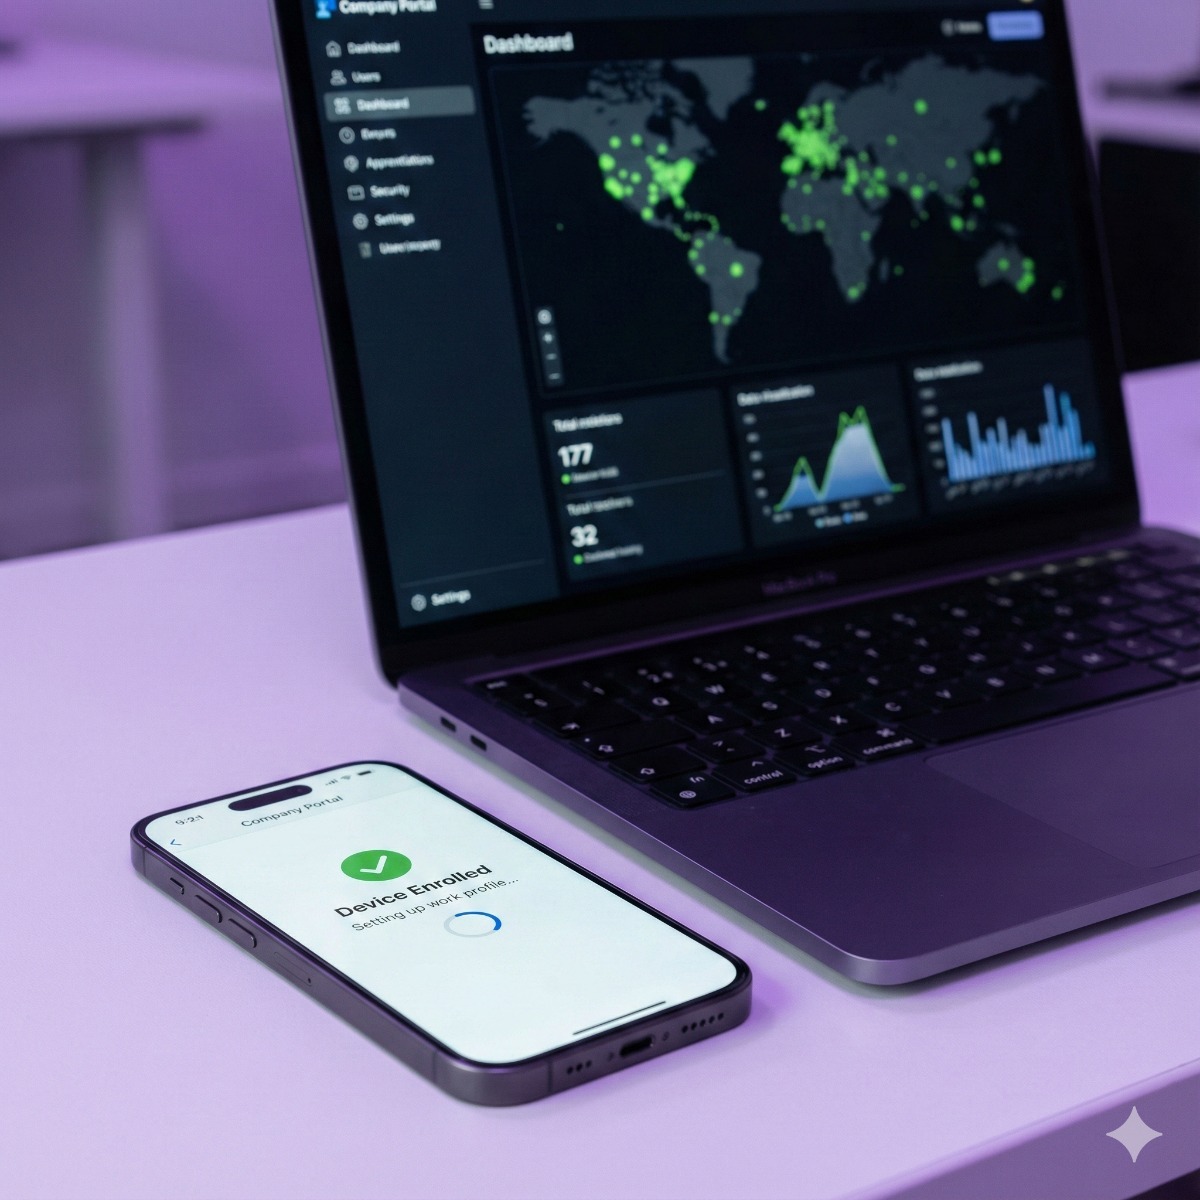
注册
用户下载“Company Portal”应用,按提示 2 分钟即可完成注册。对于公司设备,注册会在开箱后自动完成。
合规监控
我们的仪表板一片绿灯。如果用户越狱手机或移除锁屏密码,MDM 会立即撤销其访问公司邮件的权限。
为您的设备群保驾护航。
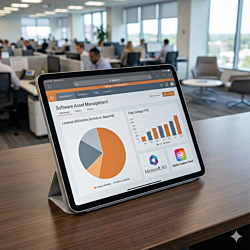
统一管理所有操作系统。
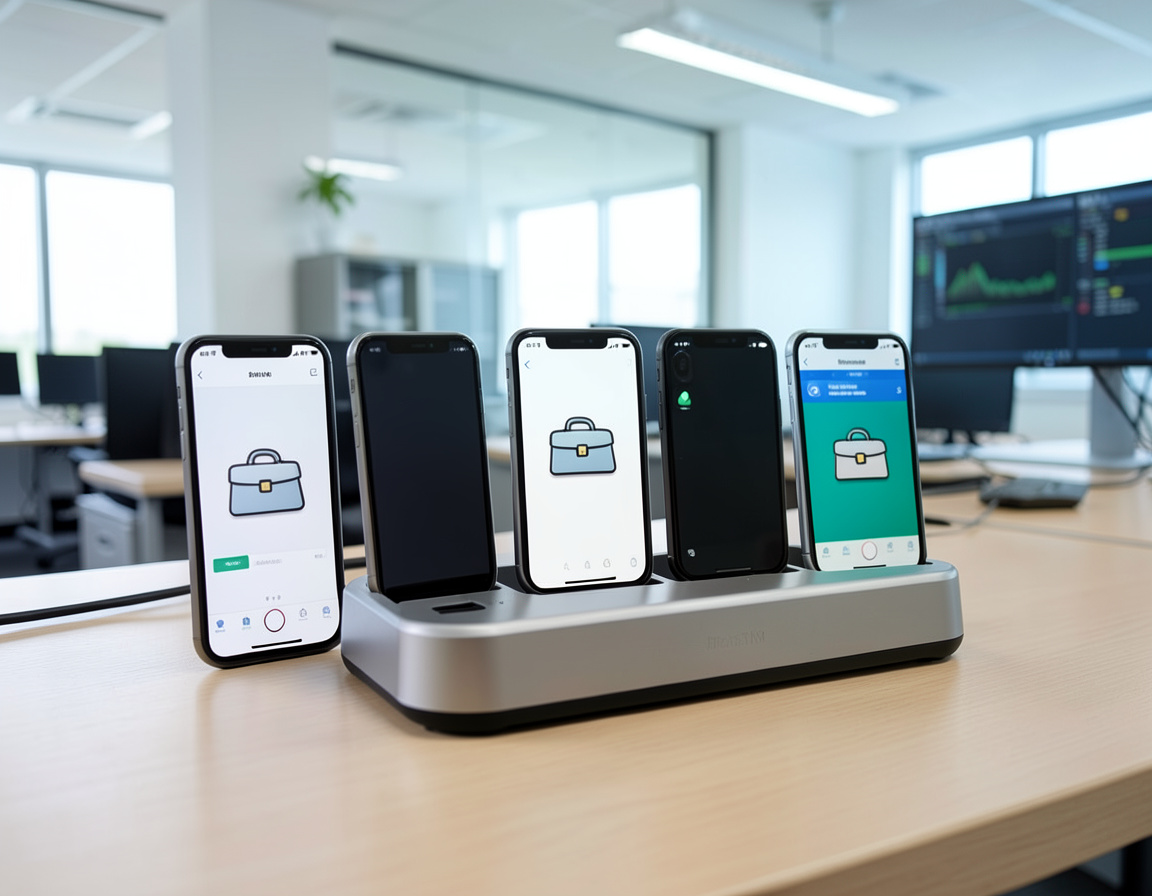
我们管理的平台。
原生支持您所用的生态。
常见问题
你们能看到我的个人照片吗?
不能。MDM 在设计上就考虑了隐私。我们能看到设备型号、操作系统版本以及已安装的*工作*应用,但看不到个人照片、短信或浏览记录。
只有 5 名员工也需要吗?
如果您持有敏感数据(客户名单、邮件),那就需要。一部没设密码的手机丢失,就可能引发 GDPR/合规方面的大麻烦。MDM 是一份便宜的保险。
Intune 还是 Jamf:如何选择平台
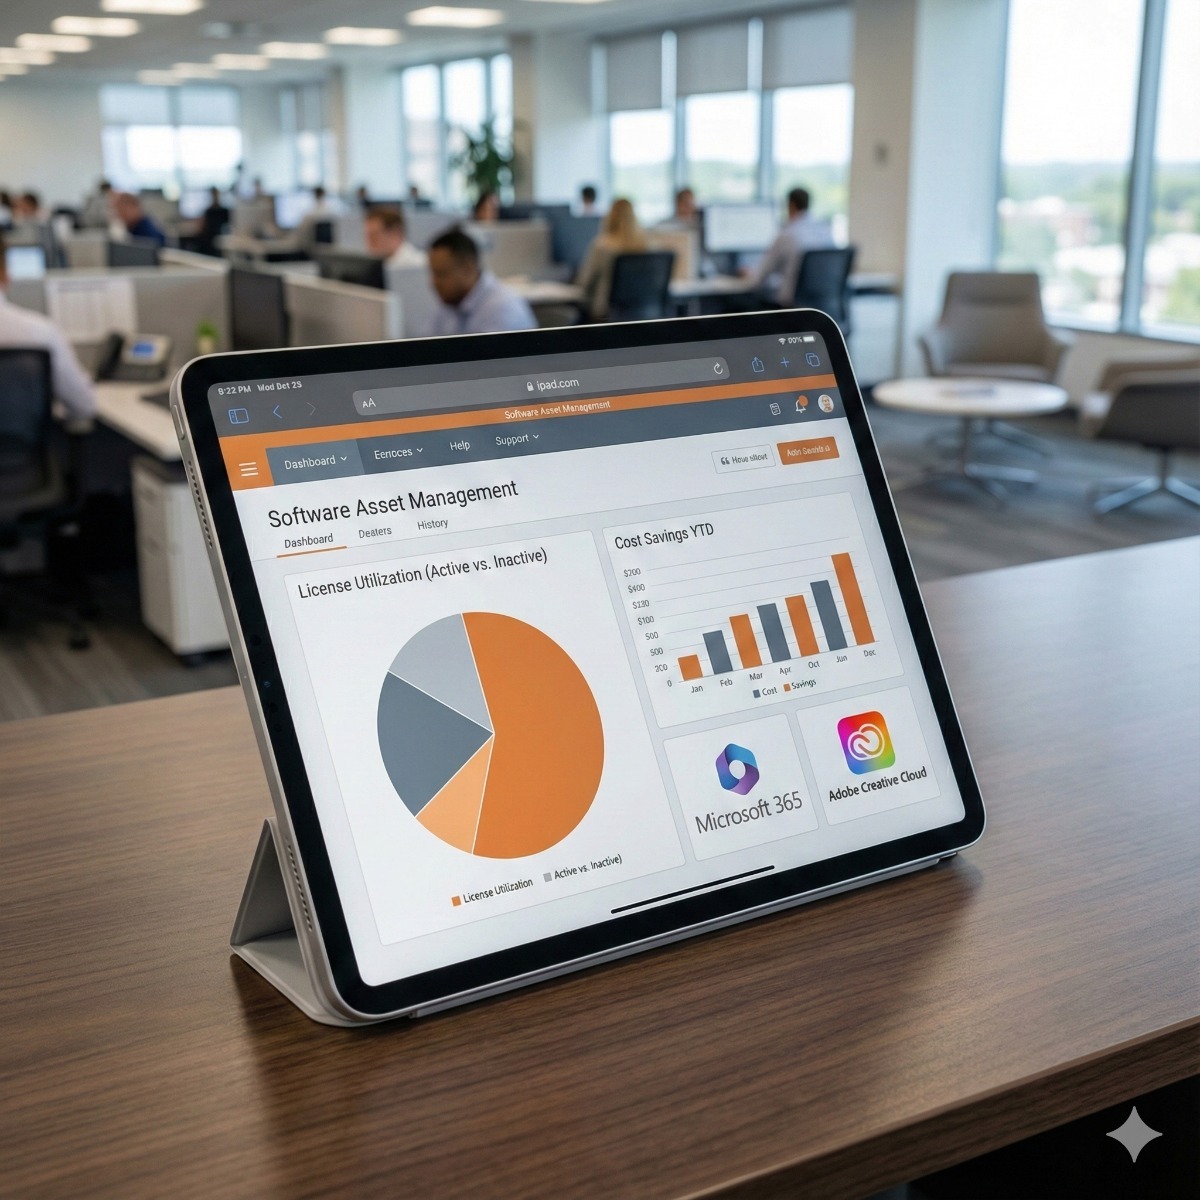
合适的 MDM 方案取决于您的设备以及现有的账户体系。对于使用 Microsoft 365 的公司,Microsoft Intune 是自然的选择,尤其是 Windows 笔记本电脑与 iPhone、Android 手机并存的情况,而且部分 Microsoft 365 商业套餐已包含它。Jamf Pro 方案则适合主要使用 Mac、iPad 和 iPhone 并希望对苹果设备进行深度控制的机构。无论我们是以 Microsoft Intune 顾问还是 Jamf 管理员的身份为您服务,都会先做设备盘点,然后只推荐一个平台,而不是并行运行两套。
为 Apple 和 Android 设备做好准备
- Apple Business Manager。公司所有的 iPhone 和 Mac 会分配给您的 MDM,因此能自动注册,也不能被轻易移出管理。
- Apple 推送证书。必须每年使用同一个 Apple ID 续期;若改用新证书替换,则需要重新注册每一台 Apple 设备,所以我们会记录该账户归谁所有。
- Android Enterprise 管理。公司所有的手机以完全托管模式运行,个人手机则获得一个工作资料,使工作应用和数据与个人内容分开。
撰写 BYOD 安全政策
如果员工在个人手机上收取工作邮件,一份简短的 BYOD 安全政策可以避免误会。政策应写明公司能看到什么、不能看到什么,最低要求(锁屏密码、较新的操作系统版本、不得使用越狱或获取 root 权限的设备),哪些应用可以存放公司数据,以及员工离职后这些数据如何处理。员工在注册前需阅读并接受该政策。
iPhone 的远程擦除如何运作
对于公司所有的 iPhone,远程擦除会清空整部设备;如果设备是通过 Apple Business Manager 注册的,还可以管理“激活锁”,以便手机之后能重新使用。对于个人手机,MDM 只会移除工作应用及其数据,照片和个人应用不受影响。设备丢失后请尽快报告:擦除指令会在手机下次联网时执行。
| Manufacturer | Computer Service Breeze |
|---|
-
 IT 托管服务与 SLA 合同US$150.00
-
 IT 服务合同:维护协议、支持时数与项目合同US$1.00
-
 长滩与洛杉矶企业电脑更换和 PC 换新US$1.00
相关文章
-


 擦除一台现代手机很容易,难的是用贵公司自己的管理员权限,把它从 MDM、Apple Business Manager 或零接触注册、激活锁和出厂重置保护(Factory Reset...
-