Решения для управления мобильными устройствами MDM
Ваш офис — везде.
Защитите его.
Сотрудники работают из кофеен, аэропортов и дома. MDM (управление мобильными устройствами) позволяет защитить корпоративные данные на любом устройстве и в любом месте, не вторгаясь в личную жизнь пользователей.
Выключатель «удалённого стирания»
Как только корпоративный телефон потерян или украден, мы можем мгновенно стереть его. Если сотрудник увольняется, мы можем выборочно удалить только корпоративные данные (почту, Teams, OneDrive), не тронув его личные фотографии.
Развёртывание без касания
Хватит настраивать телефоны вручную. С помощью Apple Business Manager или Android Enterprise мы отправляем сотруднику телефон в коробке. Он включает его, подключается к Wi-Fi, и устройство само настраивается с вашими приложениями и политиками безопасности.
Разделение при BYOD
Использование личных устройств (BYOD) распространено, но рискованно. Мы создаём на личных телефонах защищённый «контейнер». Рабочие приложения находятся внутри контейнера и зашифрованы. Скопировать данные из рабочего Outlook в личный Gmail невозможно.
Процесс подключения.
Безболезненное подключение вашей команды.
Определение политик
Мы задаём правила: нужен ли 6-значный код-пароль? Обязательно ли шифрование? Разрешена ли камера? Мы создаём профиль безопасности, который соответствует вашим требованиям к соблюдению норм.
Интеграция
Мы связываем вашу MDM (Intune, Jamf) с поставщиком удостоверений (Microsoft 365 / Google Workspace), чтобы пользователи входили с обычным корпоративным адресом электронной почты.
Подключение
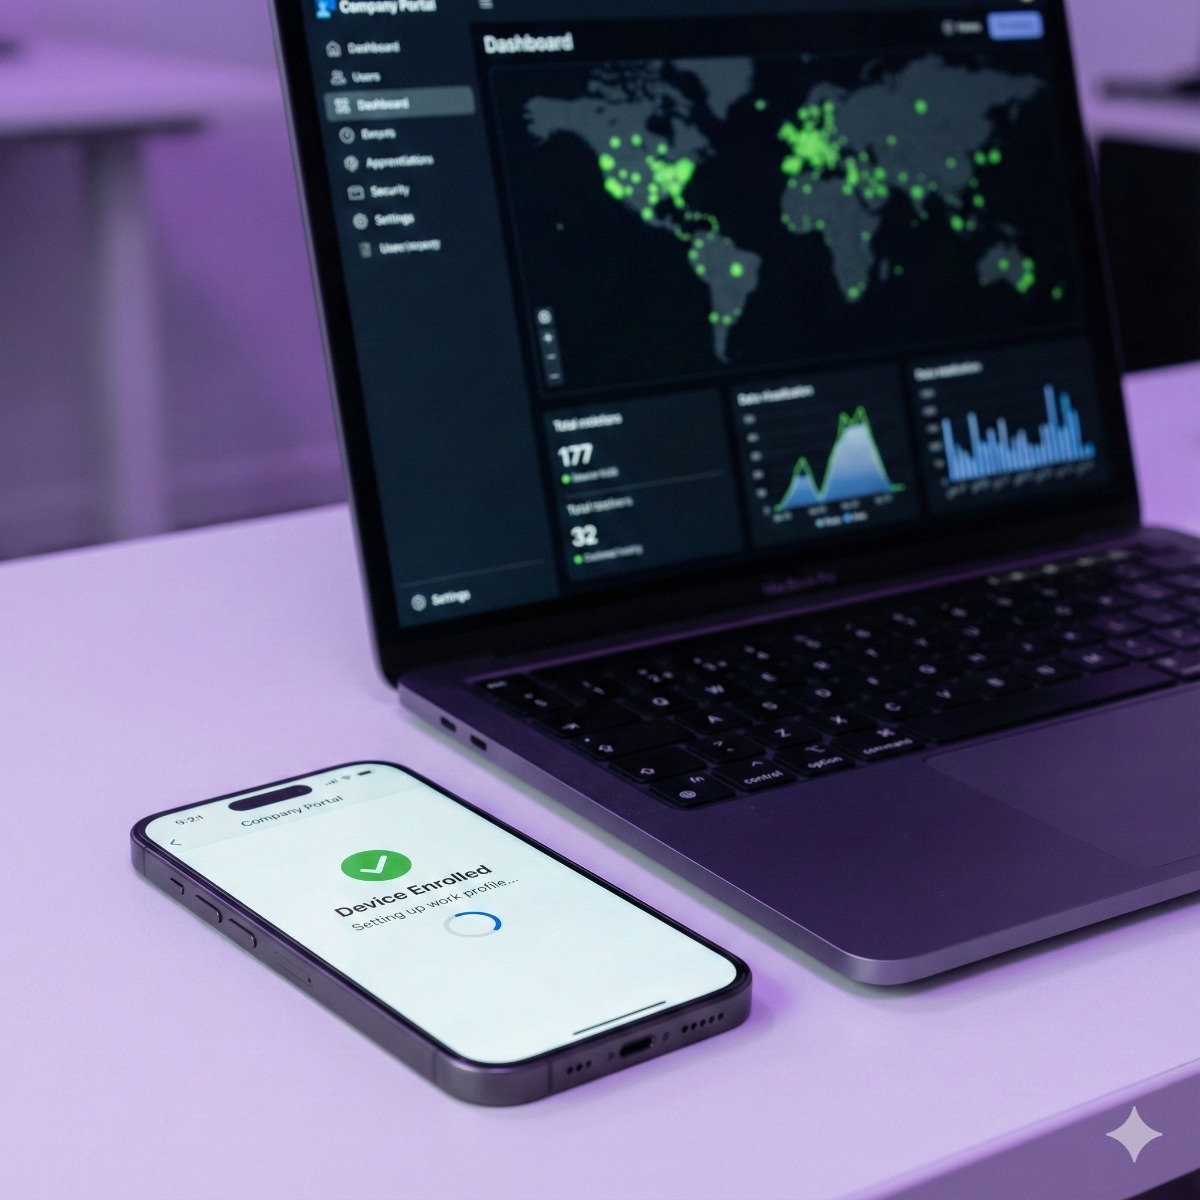
Пользователи скачивают приложение «Company Portal». Оно проведёт их через подключение за 2 минуты. Для корпоративных устройств подключение происходит автоматически сразу из коробки.
Контроль соответствия
Наша панель горит зелёным. Если пользователь делает джейлбрейк телефона или убирает код-пароль, MDM мгновенно отзывает его доступ к корпоративной почте.
Управляем вашим парком устройств.
Единое управление для всех ОС.
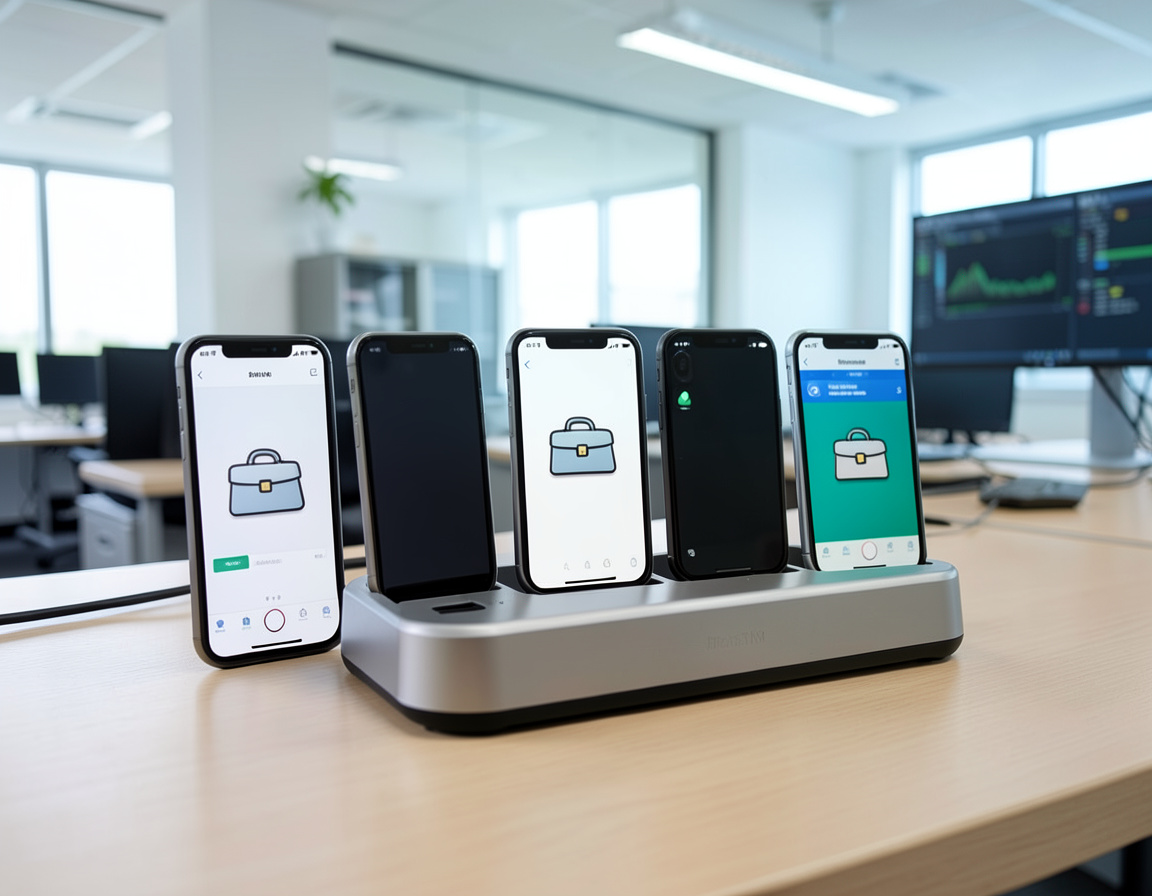
Платформы, которыми мы управляем.
Нативная поддержка вашей экосистемы.
Частые вопросы
Вы увидите мои личные фотографии?
Нет. MDM разработана с учётом приватности. Мы видим модель устройства, версию ОС и установленные *рабочие* приложения. Личные фотографии, сообщения и историю браузера мы увидеть не можем.
Нужно ли это при 5 сотрудниках?
Если у вас есть конфиденциальные данные (списки клиентов, почта) — да. Один потерянный телефон без код-пароля может обернуться кошмаром с GDPR и требованиями соответствия. MDM — это недорогая страховка.
Intune или Jamf: выбор платформы
Подходящая настройка MDM зависит от ваших устройств и учётных записей, которыми вы уже пользуетесь. Microsoft Intune — естественный выбор для компаний на Microsoft 365, особенно если рядом с iPhone и Android-телефонами используются ноутбуки на Windows; он входит в некоторые бизнес-тарифы Microsoft 365. Развёртывание Jamf Pro подходит организациям, где в основном Mac, iPad и iPhone и нужен глубокий контроль именно над техникой Apple. Выступаем ли мы вашим консультантом по Microsoft Intune или администратором Jamf, мы начинаем с инвентаризации устройств и рекомендуем одну платформу, а не две параллельно.
Подготовка устройств Apple и Android
- Apple Business Manager. Корпоративные iPhone и Mac привязываются к вашей MDM, поэтому подключаются автоматически, и их нельзя просто вывести из-под управления.
- Push-сертификат Apple. Его продлевают каждый год с тем же Apple ID; если вместо этого выпустить новый сертификат, придётся заново подключать каждое устройство Apple, поэтому мы документируем, кому принадлежит эта учётная запись.
- Управление Android Enterprise. Корпоративные телефоны работают в режиме полного управления, а личные получают рабочий профиль, который разделяет рабочие приложения и данные.
Составление политики безопасности для BYOD
Если сотрудники читают рабочую почту на личных телефонах, короткая политика безопасности для BYOD позволяет избежать недопонимания. В ней должно быть указано, что компания может и чего не может видеть, минимальные требования (код-пароль, актуальная версия ОС, отсутствие джейлбрейка и root-доступа), какие приложения могут хранить корпоративные данные и что происходит с этими данными, когда человек уходит. Сотрудники читают и принимают её до подключения.
Как работает удалённое стирание на iPhone
На корпоративном iPhone удалённое стирание удаляет всё содержимое устройства, а если он был подключён через Apple Business Manager, можно управлять блокировкой активации, чтобы телефон потом можно было использовать повторно. На личном телефоне MDM удаляет только рабочие приложения и их данные, не затрагивая фотографии и личные приложения. О потере устройства сообщайте быстро: стирание выполнится при следующем подключении телефона к интернету.
Связанные услуги: утилизация корпоративных телефонов и планшетов со стиранием данных, управление лицензиями ПО и защищённый VPN-доступ для удалённых сотрудников.
| Manufacturer | Computer Service Breeze |
|---|
Похожие записи
-


 Стереть данные на современном телефоне просто; сложнее освободить его из MDM, Apple Business Manager или zero-touch enrollment,...
-
 Большинство малых компаний проверяют своё ПО только тогда, когда к этому вынуждает продление или письмо...
-
 Если менять компьютеры только после поломки, расходы и простои непредсказуемы. В этом руководстве — как...